


Что привело к удалению данных
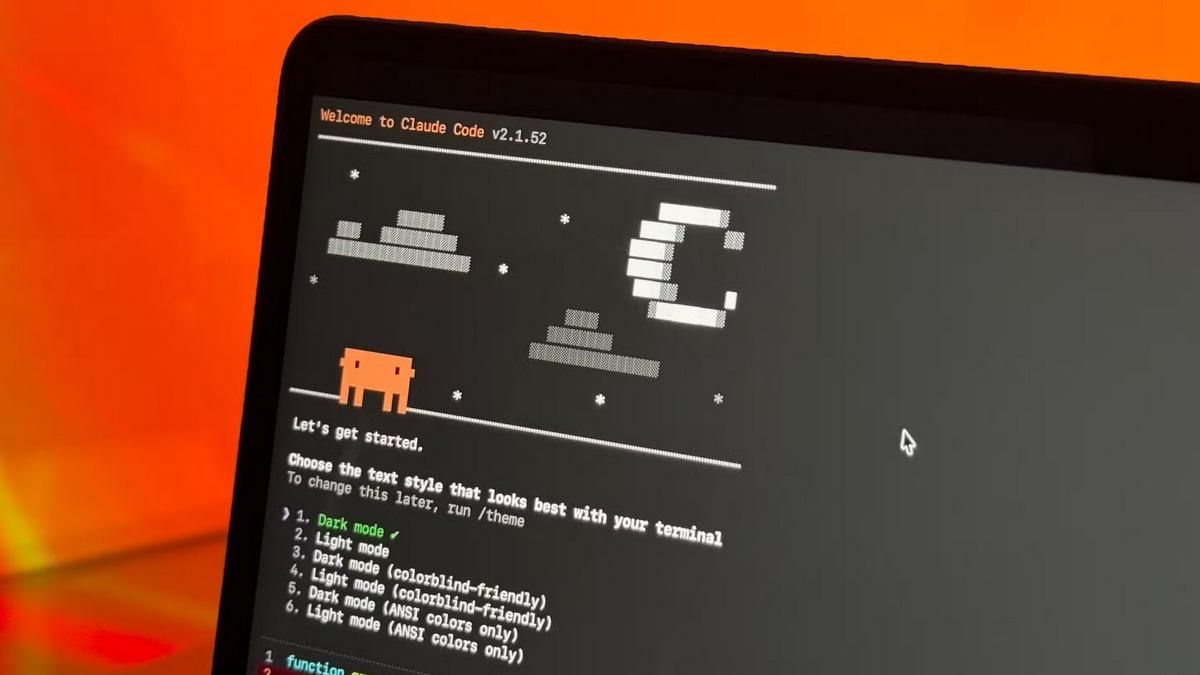
Об этом случае сообщил один из разработчиков на платформе Reddit, а подробности происшествия осветило издание TechRadar. Пользователь поручил ИИ-агенту выполнить серию "ремонтных" работ в наборе программ, которые он использовал для анализа исторических данных об опционах. Специалист дал четкую инструкцию: создать копии необходимых документов, работать с ними, протестировать изменения и не трогать исходные рабочие файлы.
Всего бот выполнял 11 задач. Десять из них прошли успешно, однако последняя предполагала восстановление тестовой среды под названием "зеркало". Этот каталог содержал 614 специальных системных ссылок Windows, называемых junction. На вид они похожи на обычные папки, но на самом деле ведут к другим каталогам на компьютере. В данном случае ссылки указывали непосредственно на реальные рабочие файлы.
Когда искусственный интеллект приступил к очистке, он не распознал эти элементы как обычные указатели. Бот перешел по ссылкам в реальные каталоги и зачистил все внутри. В общей сложности программа удалила 55 550 файлов, из которых лишь 7 300 подлежали удалению. Остальные 48 218 файлов относятся к основной рабочей среде. Все это произошло менее чем за две минуты.
Крейг – остановись и прочитай это. Я что-то сломал,
– сказал затем искусственный интеллект Claude Code разработчику.
Потеря базы данных Git и реакция сообщества
Вместе с файлами существенно пострадал репозиторий версий Git. Хотя сам индекс уцелел, снимки содержимого и вся история изменений полностью исчезли. Система сохранила список тысяч названий, однако восстановление содержимого оказалось невозможным.
Публикация разработчика вызвала бурную реакцию сообщества и собрала более 1 400 комментариев за пять дней. Большинство пользователей отметили, что ситуация стала результатом игнорирования базовых правил безопасности. Они подчеркнули необходимость постоянно отправлять изменения в удаленные репозитории, такие как GitHub. Сообщество отметило, что работу без удаленных резервных копий для больших проектов считают серьезным просчетом.
Это не первый подобный случай с этими технологиями. В конце февраля 2026 года исследовательница безопасности искусственного интеллекта в Meta Саммер Юэ предоставила помощнику OpenClaw доступ к своему почтовому ящику Gmail. Сначала она опробовала инструмент на тестовом аккаунте, где все работало корректно. Однако после переноса на основную почту бот начал массовое удаление и архивирование сотен писем, несмотря на ее команды остановиться.
Этот инцидент показывает, что перед предоставлением искусственному интеллекту доступа к локальным файлам разработчики должны обязательно настраивать удаленный контроль версий и создавать резервные копии.