


Откуда исходит угроза
Первые подозрительные действия специалисты заметили 21 сентября 2026 года, когда один из украинских IP-адресов пытался подключиться к сервисным портам без отправки вредоносного кода. В отчете исследовательской компании GreyNoise отмечается, что основная волна атак продолжалась с 23 сентября по 1 октября. Почти всю активность генерировали всего четыре IP-адреса, пишет Cyber Press.
Три из этих адресов относятся к выходным узлам коммерческого сервиса PureVPN в Литве, а четвертый является внутренним украинским адресом. Исследователи предполагают, что за этими действиями стоит одна организация или хакерская группа.
Детали уязвимости и методы атак
Целью атак стала критическая уязвимость CVE-2021-36260 в веб-сервере устройств Hikvision. Национальный институт стандартов и технологий США (NIST) оценил ее опасность в 9,8 балла из 10. Эта уязвимость позволяет злоумышленникам выполнять командные инъекции в операционной системе через специально сформированные запросы без прохождения аутентификации.
В ходе этой кампании хакеры использовали готовый шаблон Nuclei под названием "Hikvision IP camera/NVR – Remote Command Execution" от ProjectDiscovery. Несмотря на массовый характер действий, во всех зафиксированных запросах злоумышленники отправляли лишь тестовую команду и пока не пытались установить вредоносное программное обеспечение или закрепиться в системе. Судя по всему, это могла быть своеобразная разведка перед дальнейшими действиями.
Возможные риски и рекомендации по защите
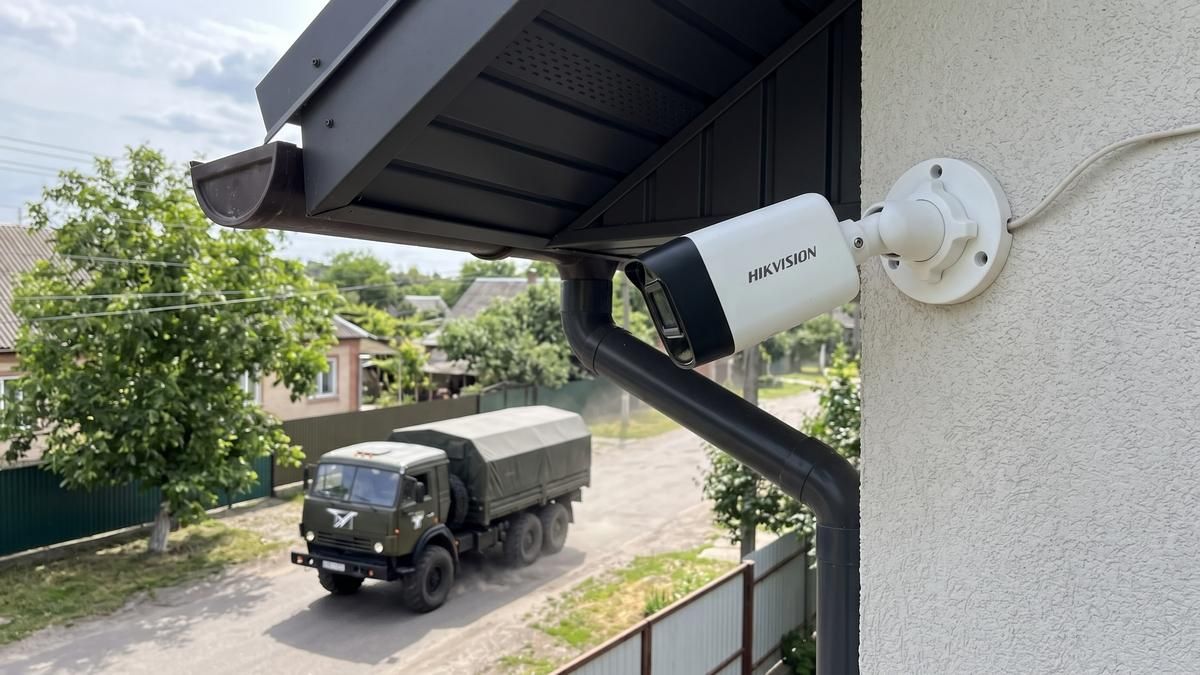
Период активности киберпреступников совпал с массированными ракетными и дронными ударами по Украине, поэтому за этим может стоять Россия. Эксперты отмечают, что физическое наблюдение через взломанные камеры может предоставить врагу информацию о поле боя до, во время или после ударов, а также дать возможность следить за передвижением оружия, военных и техники. В то же время аналитики пока не нашли прямых доказательств связи этой киберактивности с военными операциями.
Служба по вопросам кибербезопасности и инфраструктуры США (CISA) добавила CVE-2021-36260 в каталог известных эксплуатируемых уязвимостей еще 10 января 2022 года. Владельцам видеокамер и сетевых видеорегистраторов Hikvision настоятельно рекомендуется обновить программное обеспечение устройств до последней версии от производителя и ограничить доступ к сервисным портам из Интернета.