



Як хакери отримали доступ до баз даних
Про витік персональної інформації повідомило видання TechRadar. Угруповання хакерів під назвою BYOD розмістило в даркнеті файли, які містять імена, домашні адреси, номери телефонів, електронну пошту та деталі замовлень 3,6 тисячі користувачів Trump Mobile.
Злочинці отримали доступ до внутрішніх систем через пристрій працівника компанії Liberty Mobile у Флориді, яка забезпечує роботу зв'язку. Для цього вони використали шкідливу програму. Надалі хакери змогли перейти на незахищені піддомени та панель управління клієнтами. Представники BYOD зазначили, що ні Liberty Mobile, ні Trump Mobile не налаштували двофакторну автентифікацію для захисту даних.
Експерти з кібербезпеки вже підтвердили автентичність викраденої бази. Журналісти зв'язалися з кількома людьми зі списку, і ті підтвердили точність своїх даних, зокрема скасовані передплати на безлімітні плани. Злочинці стверджують, що представники сервісу відреагували на ситуацію дивним чином.
У нас немає команди, яка б займалася цим,
– прокоментував представник Trump Mobile хакерам під час листування та назвав усіх причетних до зламу терористами.
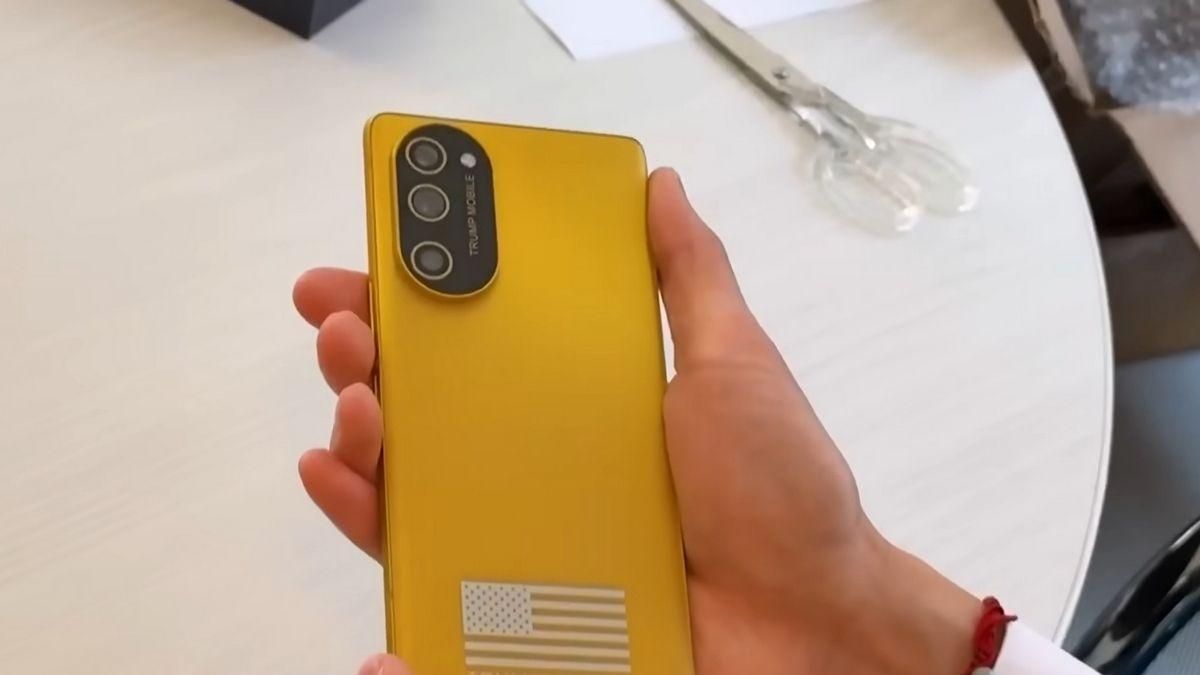
Проєкт із випуску золотого смартфона T1 супроводжують проблеми з моменту анонсу в червні 2025 року, коли Ерік Трамп пообіцяв революцію на ринку мобільних телефонів. Обіцянки про виробництво у США зникли з сайту вже через два тижні. Доставку гаджета неодноразово переносили з серпня 2025 року на грудень, згодом на березень та квітень, а правила передзамовлення переписали, вказавши, що депозит не є покупкою. Врешті виявилося, що цей смартфон є практично повною копією старого смартфона HTC.
Які ризики це створює для користувачів
У викраденій базі даних немає відомостей про банківські картки, тому клієнтам не загрожує пряме викрадення грошей з рахунків. Основну небезпеку зараз становлять фішинг та шахрайство. Злочинці мають усе необхідне для переконливих дзвінків або повідомлень від імені оператора зв'язку чи служби доставки.