


 1
Що відбувається
За наявними даними, хакери заявляють про викрадення 7 900 000 наборів клієнтських даних (телефони, електронні пошти, імена, адреси та хеш-файли паролів), 127 265 наборів даних працівників, серед яких паспортні дані, інформації про 11 480 000 замовлень, реєстраційних даних 50 300 постачальників, даних облікових записів і початкового коду GitLab, пише 24 Канал.
Видання INSIDER UA опублікувало скриншот хакерської публікації, в якій перераховано всі викрадені дані. Там також міститься вимога про виплату 400 000 доларів (або еквіваленту в біткойнах), інакше інформація буде опублікована у відкритому доступі.
Вимоги хакерів / Скриншот INSIDER UA
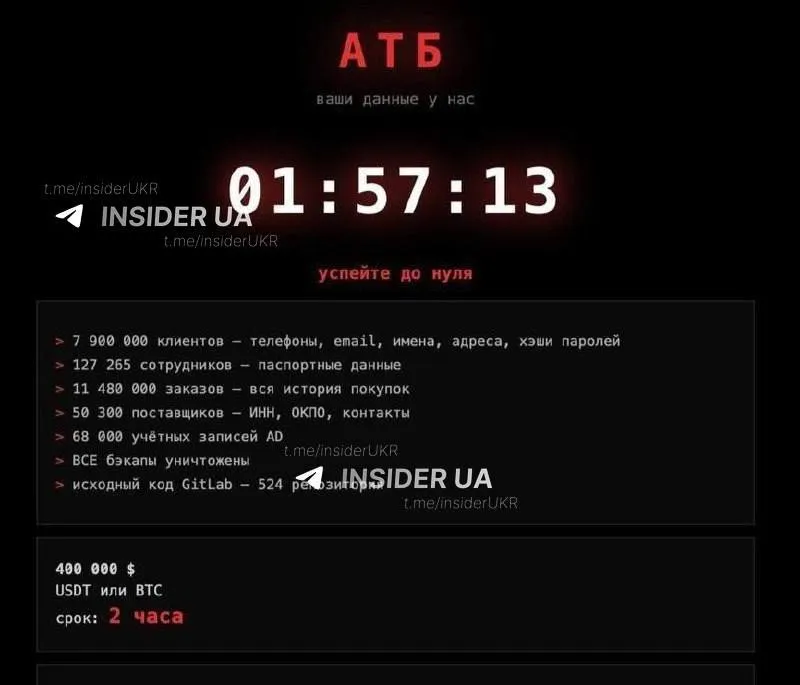
Як можна побачити, злочинці, які пишуть російською мовою, також заявляють про знищення бекапів даних, тому відновлення може бути неможливим.
Наразі сайт АТБ не працює. При спробі його відкриття система видає помилку, характерну для випадків відсутності зв'язку із серверами.
Сайт АТБ не працює / Скриншот 24 Каналу
Коментар АТБ
Компанія вже прокоментувала ситуацію. В АТБ заявили, що хакерська атака дійсно була, але все не так погано, як намагаються запевнити злочинці:
Дійсно, хакерська атака на ресурси компанії, ніяких даних не затронули, бо на ресурсах ніяких персональних даних не утримується. Небезпеки не існує,
– прокоментував виданню РБК Сергій Демченко, прес-секретар АТБ.
Ми перевірили роботу сайту на момент появи коментаря. Наразі він відображає повідомлення про технічні роботи:
Сайт АТБ усе ще не працює / Скриншот 24 Каналу
Наслідки можуть бути більшими та гіршими, ніж здається, якщо хакери не брешуть
Фактично ми можемо мати не просто витік персональних даних, а компрометацію цілої цифрової екосистеми. Поєднання даних клієнтів, працівників, замовлень, постачальників, облікових записів і вихідного коду створює для інших зловмисників можливість не лише атакувати окремих людей, а й використовувати викрадену інформацію для нових атак на саму компанію та її партнерів. Такі масштабні витоки можуть мати фінансові, репутаційні та юридичні наслідки.
Найбільш очевидна загроза для покупців – масований фішинг і шахрайство. Якщо до хакерів потрапили разом імена, номери телефонів, електронні адреси та адреси проживання, злочинцям уже не потрібно діяти навмання. Вони можуть формувати переконливі повідомлення, які виглядатимуть як листи або SMS від самого супермаркету. Наприклад, людині можуть повідомити про нібито повернення коштів, проблеми із замовленням, зміну адреси доставки чи необхідність підтвердити обліковий запис.
Особливо небезпечно те, що база замовлень дозволяє зробити такі атаки значно персоналізованішими. Зловмисник, який знає, що конкретна людина нещодавно замовляла продукти або інший товар, може використати цю інформацію у шахрайському повідомленні. В результаті жертві набагато складніше відрізнити підробку від справжньої комунікації компанії.
Викрадені хеші паролів також становлять серйозну проблему. Хеш – це не обов'язково готовий пароль, але його можна намагатися розшифрувати методом підбору. Зловмисники використовують викрадені хеші та бази раніше скомпрометованих паролів для отримання оригінальних паролів. Якщо людина повторно використовувала той самий пароль в інших сервісах, один витік може перетворитися на доступ до її пошти, соціальних мереж або інших облікових записів.
Дані співробітників можуть бути ще небезпечнішими, особливо якщо серед них є паспортна інформація. Такі відомості створюють можливості для крадіжки особистості, соціальної інженерії та атак, спрямованих безпосередньо на працівників компанії. Для кіберзлочинця працівник – це потенційний шлях назад у корпоративну мережу. Маючи ім'я, посаду, контактні дані та іншу інформацію про співробітника, значно легше підготувати переконливе цільове фішингове повідомлення.
Викрадені облікові дані використають для фішингу, отримання доступу до корпоративних систем, підвищення привілеїв і переміщення всередині мережі.
Якщо серед викраденої інформації є дані людей із доступом до адміністративних систем, пошти, VPN, хмарної інфраструктури або фінансових сервісів, ризик стає ще вищим. Навіть якщо безпосередній доступ до цих систем після атаки закриють, викрадені дані можуть залишатися корисними для наступних спроб проникнення.
Інформація про мільйони замовлень фактично може перетворити витік на інструмент масової соціальної інженерії. Зловмисники отримують можливість дізнатися, що люди купували, коли вони це робили, куди доставляли замовлення та, залежно від структури бази, які контактні дані використовували. Якщо серед клієнтів є відомі особи, за якими слідкує Росія, потрапляння в її руки реальної домашньої адреси доставки може мати великі наслідки – від особистого візиту російських агентів до прицільного спрямування ракети чи дрона в конкретний будинок.
Такі відомості можуть продаватися окремо або комбінуватися з іншими витоками, як це раніше робили також українські OSINT-аналітики. Раніше вони об'єднували кілька баз даних, щоб отримати набагато повніший профіль російських окупантів.
Дані постачальників створюють ризик атак уже не тільки на АТБ. Якщо зловмисники отримають реєстраційні та контактні відомості десятків тисяч компаній-партнерів, вони зможуть видавати себе за супермаркет або конкретного постачальника. Це може бути використано для шахрайства з платежами, підроблених рахунків, викрадення корпоративних облікових записів або атак через ланцюжок постачання.
Подібна загроза особливо серйозна, якщо викрадені дані дозволяють зрозуміти, які компанії обслуговують інфраструктуру супермаркету, які сервіси вони надають і хто є контактними особами.
Компрометація середовищ розробки може дозволити зловмисникам отримувати доступ до токенів, ключів та інших секретів, пов'язаних із корпоративною інфраструктурою. Викрадення облікових записів GitLab та початкового коду потенційно створює зовсім інший клас загроз. Код може містити інформацію про архітектуру внутрішніх систем, API, способи взаємодії між сервісами, конфігурації та інші технічні деталі.
Якщо розробники випадково залишили в репозиторіях ключі API, токени, паролі або інші секрети, зловмисники можуть спробувати використати їх для доступу до пов'язаних систем. Це буквально внутрішній код сайту і, ймовірно, застосунка, який дозволить надалі шукати нові вразливості й атакувати повторно.
Знищення бекапів робить атаку значно серйознішою
Якщо одночасно з викраденням даних були знищені резервні копії, проблема виходить далеко за межі конфіденційності. Компанія може втратити можливість швидко відновити інформаційні системи після атаки. Це означає, що можна забути про доставку додому принаймні на деякий час. Якщо при цьому зачепили системи самих офлайнових магазинів, це може позначитися на торгівлі в супермаркетах. Наразі такої інформації немає.